Vous aviez une démarche urgente sur le site des impôts ou sur celui de votre préfecture ce mercredi 21 octobre ? Vous êtes tombé sur une page de maintenance, sans explication. Ce n’est pas votre connexion qui pose problème, ni votre navigateur : à la demande de l’Anssi, l’agence nationale de la cybersécurité, le ministère de l’Intérieur a débranché dans la journée l’ensemble de ses sites internet exposés à deux failles critiques du langage informatique PHP. Une décision sans précédent, qui touche aussi le fisc, Météo-France et plusieurs ministères.
Ce que ça change pour vous
Commençons par le plus important : les guichets restent ouverts. Seuls les sites web sont coupés, pas les services physiques. Un rendez-vous déjà pris en préfecture n’est pas annulé pour autant, et les administrations continuent de fonctionner. Mais pour tout ce qui passait par l’écran, il faut s’adapter.
- Rendez-vous et publications préfectorales. Les préfectures publient leurs informations urgentes sur leurs réseaux sociaux et par voie d’affichage, a indiqué le ministère. Si vous attendiez un arrêté, une liste ou un communiqué, cherchez d’abord sur les comptes officiels de votre préfecture, vérifiés, plutôt que de rafraîchir en boucle une page qui ne reviendra pas avant la fin des réparations.
- Impôts. impots.gouv.fr affiche lui aussi une page de maintenance. Pour une démarche qui ne peut pas attendre, le téléphone et l’accueil physique restent les seules portes ouvertes.
- Météo. Météo-France a rendu ses outils et services web temporairement indisponibles par précaution. En pleine vigilance pluie-inondation sur le sud-est, suivez ses canaux sociaux pour les bulletins.
- Arnaques. Une coupure de service public attire toujours les escrocs : méfiez-vous des messages qui proposent de « réactiver » votre dossier ou de « rétablir » un accès contre un code secret ou des coordonnées bancaires. Aucun organisme public ne procède ainsi par SMS ou par courriel.
 Le site des impôts, rattaché au ministère de l’Économie, affiche lui aussi une page de maintenance depuis ce mercredi.
Comment la France s’est débranchée en quelques heures
Mardi 20 octobre, l’éditeur du langage PHP publiait une communication sur deux vulnérabilités critiques. Dans la foulée, le CERT-FR, le centre de veille et de réponse aux attaques informatiques, déclenchait l’alerte. Mercredi matin, l’Anssi demandait au ministère de l’Intérieur de placer préventivement ses sites en maintenance, le temps d’appliquer les correctifs publiés dans la journée.
L’effet s’est vu en direct sur les compteurs. Peu après 15 heures, les signalements associés aux sites publics français ont explosé sur DownDetector, le site qui recense les difficultés d’accès. Le Figaro a constaté dans l’après-midi que le site des impôts, celui de la préfecture de police de Paris, celui de Météo-France et celui de la quasi-totalité des préfectures étaient temporairement inaccessibles.
Dans un communiqué, le ministère de l’Intérieur a confirmé la manœuvre :
« À la demande de l’Anssi, le ministère de l’Intérieur a procédé à la mise en maintenance préventive de l’ensemble de ses sites internet exposés à une vulnérabilité critique de sécurité. Les équipes sont mobilisées pour procéder aux opérations de mise à jour dans les meilleurs délais, dès que le correctif de sécurité sera rendu disponible par l’éditeur. »
Pourquoi couper des sites entiers plutôt que les réparer ?
Parce que la faille ne se colmate pas avec un réglage. Les deux vulnérabilités touchent le moteur même de PHP, le langage qui fait tourner une immense partie du web, des sites d’administration aux boutiques en ligne. Une requête bien formée suffirait à faire exécuter n’importe quelle commande par un serveur exposé. L’Anssi a précisé à l’AFP que plus de 600 000 serveurs utilisent ce protocole sur l’Internet français.
Face à un risque pareil, la doctrine est brutale et assumée : quand on ne peut pas appliquer le correctif immédiatement, on isole le service d’Internet. C’est la recommandation qu’avait déjà formulée le CERT européen, et c’est celle qu’a suivie la France. Mieux vaut quelques heures de sites fermés que des serveurs d’État ouverts aux quatre vents le temps que les mises à jour soient appliquées une par une.
La France n’est pas seule
Le reste du monde a réagi dans les mêmes heures. Aux Pays-Bas, le parlement et l’agence nationale de cybersécurité ont mis leurs sites hors ligne par précaution ; l’administration centrale finlandaise a fait de même. Aux États-Unis, la NSA, l’agence chargée de la cybersécurité des systèmes de l’État américain, a recommandé sur X une mise à jour « immédiate » de nombreux sites internet. Rappelons le contexte : cette faille PHP, c’est la même dont FranceActus vous parlait ce matin pour les Freebox, avec un correctif publié ce mercredi à 16 heures, heure de Paris.
S’agit-il d’une cyberattaque ? Vos données sont-elles en sécurité ?
Non, pas à ce stade. Le mot « panne » trompe : il s’agit d’une fermeture volontaire et préventive, décidée avant toute exploitation de la faille. Aucune intrusion n’a été officiellement confirmée, et aucune fuite de données n’a été annoncée. Les administrations ont choisi de limiter leur exposition le temps de vérifier leurs systèmes et d’appliquer les correctifs. C’est exactement l’inverse d’une attaque subie : une coupure décidée pour l’éviter.
Quand les sites rouvriront-ils ?
Aucune date n’a été annoncée. Les correctifs ont été publiés ce mercredi, et les équipes techniques doivent maintenant les appliquer site par site, puis vérifier que tout fonctionne avant de rouvrir. Les préfectures continueront de publier leurs informations urgentes sur les réseaux sociaux et par voie d’affichage jusqu’au retour à la normale. Si votre démarche peut attendre demain, elle attendra : les équipes ont intérêt à rouvrir vite, mais pas au prix d’une mise à jour bâclée.
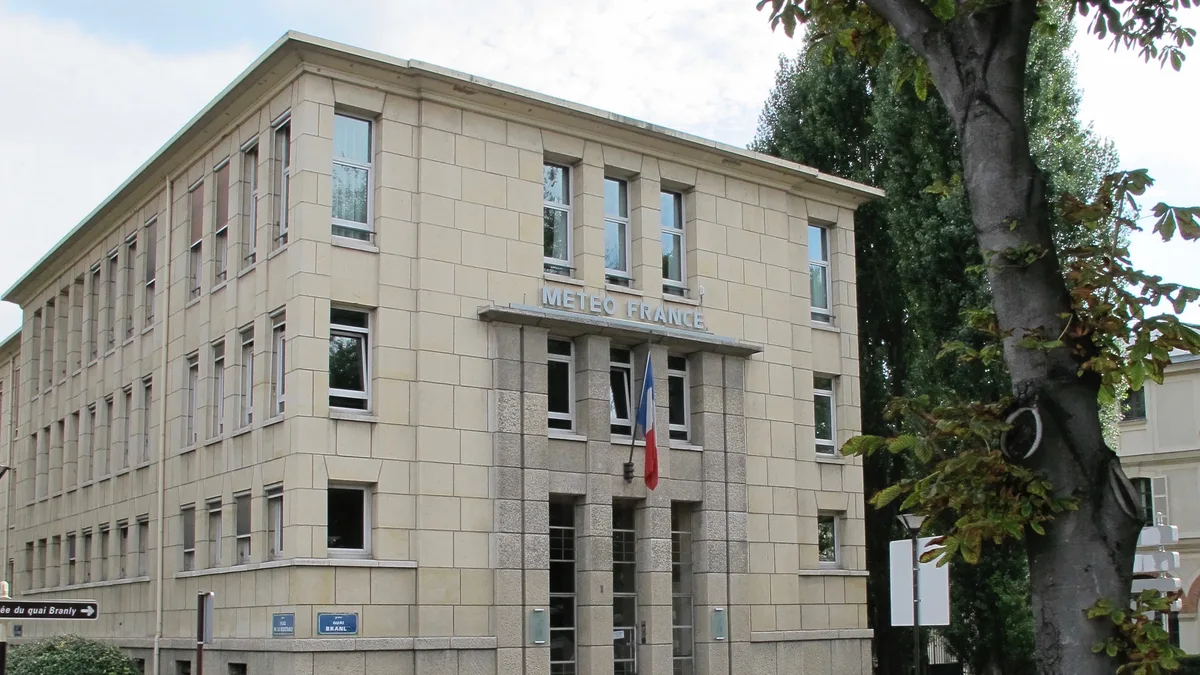 Météo-France a rendu ses outils et services web temporairement indisponibles par précaution et invite les usagers à suivre ses canaux sociaux.
Sources : dépêche AFP, Le Figaro, ministère de l’Intérieur, Anssi.